

Man-In-The-Middle – (човек по средата) е вид кибер атака, при която хакер се внедрява в комуникацията между две страни – потребители и сървъри.
Той заблуждава участниците, като се представя едновременно и за двете страни без те да знаят това.
По този начин хакерът получава достъп до информация, която двете страни желаят да обменят една с друга. Основните участници обикновено не узнават за това, докато не стане прекалено късно.
Как неоторизирани лица получават достъп до браузъра и/или компютъра ни?
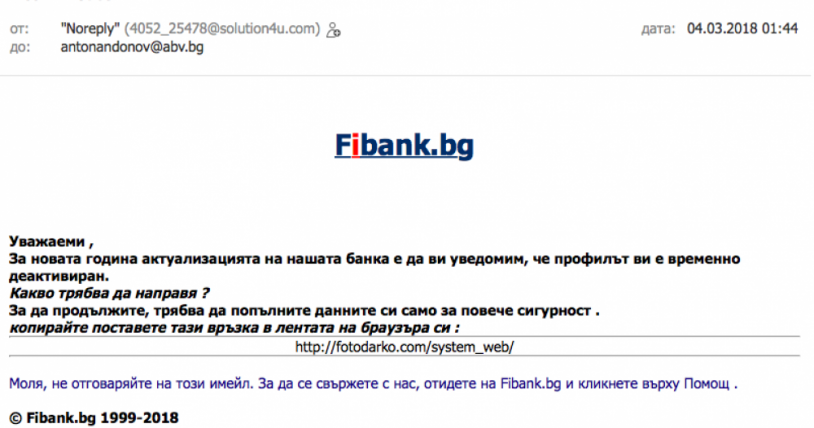
В последните месеци се изпращат все повече мейли, които имат стряскащо заглавие или съдържание, което ни подканва да отворим прикачен файл. Тези мейли са „примамки“, с които хакерите ни мамят за да отворим прикачения файл, с които да инсталират зловреден код на компютъра ни.
Оттук нататък заразеният компютър записва активността на клавиатурата (така атакуващият разбира потребителското име и паролата на клиента) и допълнително инжектира нов код в браузъра на клиента, с който се видоизменят страниците, които клиентите отварят в интернет пространството.
| от: | „ccbank.bg“ (customers@ccbank.bg) | дата: | 27.03.2018 06:39 |
| до: | |||
скъпи клиенти,

Вашата електронна сметка в Fibank.bg е временно заключена от съображения за сигурност.

Ако искате да активирате профила си, следвайте инструкциите по-долу.

можете да го направите тук:

Отключване на профила

С уважение,

Обслужване на клиенти


Добре е да се знае. Много хора могат да се подведат като видят нещо от банката си. Важно е да помним, че те никога не изпращат важни неща по и- мейл.
Добре е да се знае. Много хора може да се подведат като видят нещо изпратено от банката им. Важно е да помним, че банките не изпращат важни неща по и- мейл.
Трябва много да се внимава какви писма се отварят. Най-вече, ако човек чете внимателно, трудно ще се подведе. Истинските банки не пращат подобни писма.
И аз получих такива мейли и от трите горецитирани банки.
Освен всичко друго,най-добре е да се поглеждат адресите от които се получават тези фишинги и така измамата веднага лъсва.В този случай уж е ПИБ,а адресът е на ЦКБ.Така и аз получавам постоянно от УникредитБ,а отдолу пак пише,че е ЦКБ.